

 FR
 EN
 ES

Module Captcha on login form : une question de calcul locale contre les robots
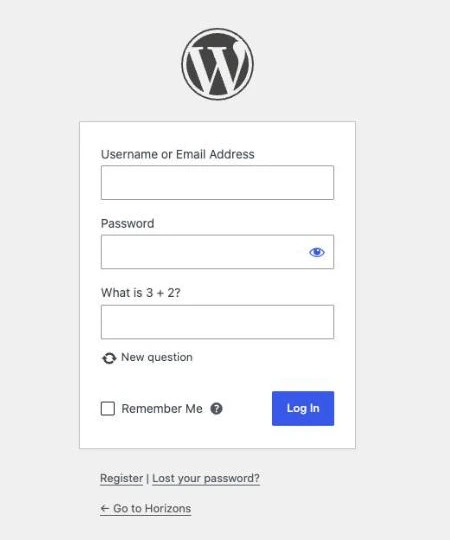
Les formulaires de connexion, de mot de passe perdu et d’inscription de WordPress sont des cibles privilégiées des robots. Le module Captcha on login form de WPMasterToolKit ajoute à ces trois formulaires natifs une simple question d’addition (« What is 3 + 2? »), générée et vérifiée sur votre serveur, sans service tiers. Le module est gratuit ; le mode adaptatif est réservé à la version Pro.
Quel plugin ce module peut-il remplacer ?
Il remplace les extensions de captcha mathématique comme Really Simple CAPTCHA ou Math Captcha sur la page de connexion de WordPress. Ce n’est pas un équivalent de reCAPTCHA, hCaptcha ou Turnstile : il ne fait pas d’analyse comportementale et ne protège que les formulaires natifs de WordPress (pas ceux de WooCommerce ni des constructeurs de formulaires). Il ajoute une friction simple qui complète, sans la remplacer, une limitation des tentatives de connexion comme notre module Limit Login Attempts.
Fonctionnalités principales
Trois formulaires protégés
- Login form : le formulaire de connexion (identifiant et mot de passe).
- Lost-password form : la demande d’e-mail de réinitialisation du mot de passe.
- Registration form : le formulaire d’inscription natif, si les inscriptions sont ouvertes sur votre site.
Chaque formulaire s’active séparément. Le lien « New question » propose un autre calcul, et le captcha fonctionne aussi sans JavaScript.
Deux modes de protection
- Always require : la question s’affiche à chaque fois sur les formulaires protégés.
- Adaptive (Pro) : la question n’apparaît que lorsque l’activité récente semble suspecte. Les visiteurs légitimes se connectent sans calcul, les tentatives répétées tombent sur la question.
Réglages du mode adaptatif (Pro)
Le mode adaptatif compte les échecs et les envois de formulaire sur une courte période, séparément pour chaque navigateur et chaque adresse IP. Dès qu’un seuil est atteint, la question devient obligatoire pendant une durée définie. Tous les seuils sont réglables :
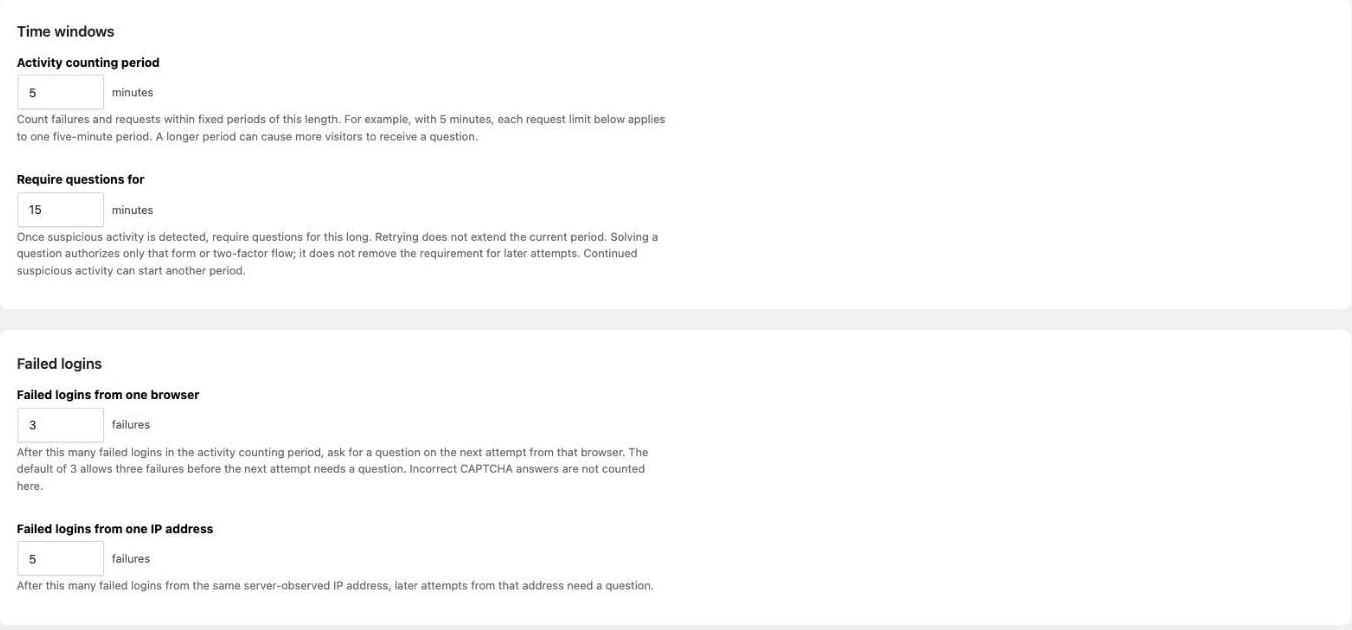
- Activity counting period : durée de la période de comptage (5 minutes par défaut).
- Require questions for : durée pendant laquelle la question reste obligatoire après une activité suspecte (15 minutes par défaut).
- Failed logins from one browser / from one IP address : nombre d’échecs de connexion tolérés (3 par navigateur et 5 par adresse IP par défaut).
- Request limits : nombre d’envois du formulaire de connexion (10), de demandes de réinitialisation (3), d’inscriptions (3) et de demandes de code de double authentification (3).
- Form timing : un formulaire envoyé trop vite (moins de 1 500 ms par défaut) est jugé suspect et déclenche la question plus tôt.
Comment utiliser ce module ?
- Activez Captcha on login form dans WPMasterToolKit, puis ouvrez WPMasterToolkit > Captcha on login form.
- Choisissez le mode « Always require » ou, en Pro, « Adaptive ».
- Cochez les formulaires à protéger.
- En mode adaptatif, ajustez si besoin les périodes et les seuils, puis cliquez sur « Save ».
- Ouvrez votre page de connexion dans une fenêtre privée pour vérifier l’affichage de la question.
Nos choix techniques
- 100 % local : aucun appel à un service externe, donc aucune donnée de vos visiteurs transmise à un tiers.
- Des questions à usage unique : chaque question est liée au navigateur par un cookie technique, expire au bout de 10 minutes et ne peut être tentée qu’une fois. Seule une empreinte (HMAC) est stockée, dans une table dédiée nettoyée toutes les heures par le cron.
- Des limites anti-abus intégrées : le nombre de questions générées, de réponses et d’erreurs est plafonné par adresse IP sur 5 minutes. Les filtres
wpmastertoolkit_captcha_issue_limit,wpmastertoolkit_captcha_validate_limit,wpmastertoolkit_captcha_failure_limit,wpmastertoolkit_captcha_activity_limitetwpmastertoolkit_captcha_cancel_limitpermettent d’ajuster ces plafonds. - Des messages d’erreur génériques, qui ne révèlent jamais si un compte existe.
- Accessibilité : champ étiqueté, clavier numérique sur mobile, messages annoncés aux lecteurs d’écran.
- Compatible avec les autres modules WPMasterToolKit : une mauvaise réponse au captcha n’est pas comptée comme un échec par Limit Login Attempts, la double authentification (Pro) vérifie le captcha avant d’envoyer un code par e-mail, et le captcha fonctionne avec Move Login URL et Custom Login Design.
- Les accès par API ne sont pas touchés : mots de passe d’application, XML-RPC et API REST ne passent pas par les formulaires protégés.
Bon à savoir
- Derrière un proxy inverse ou un CDN, configurez votre serveur pour transmettre la vraie adresse IP des visiteurs ; sinon, ils partagent tous la même IP, et donc les mêmes limites.
- Excluez la page de connexion et les requêtes AJAX de votre cache de page.
- Gardez une limitation des tentatives de connexion active : le calcul est un frein pour les robots simples, pas une vérification infaillible.
Conclusion
Captcha on login form protège les formulaires natifs de WordPress sans dépendre d’un service externe ni pister vos visiteurs. Le mode « Always require » est disponible gratuitement ; le mode adaptatif de la version Pro ne dérange vos utilisateurs que lorsque c’est nécessaire.