

 ES
 EN
 FR

Caducidad de la contraseña de WordPress: refuerce la seguridad de su cuenta con WPMasterToolKit
Introducción
En WordPress, la seguridad de las cuentas de usuario suele depender de un punto que no se vigila lo suficiente: la vida útil de las contraseñas. En muchos sitios, una contraseña puede permanecer igual durante meses o incluso años. Esto es práctico, pero no siempre deseable, especialmente en un sitio con varios administradores, editores, autores, clientes o miembros.
Hemos desarrollado el Caducidad de la contraseña de WPMasterToolKit. El objetivo es sencillo: exigir la renovación periódica de las contraseñas de acuerdo con una política clara y fácil de configurar que se puede orientar según la función del usuario.
En lugar de añadir un plugin dedicado exclusivamente a esta funcionalidad, basta con activar el módulo correspondiente en WPMasterToolKit y su WordPress será más ligero, coherente y fácil de mantener.
¿A qué plugin puede sustituir el módulo de caducidad de contraseña?
El módulo Caducidad de la contraseña puede sustituir a determinados plugins especializados en :
- Caducidad de la contraseña de WordPress
- rotación obligatoria de contraseñas
- configuración de las políticas de seguridad de los usuarios
- obligación de restablecer la contraseña tras un periodo de tiempo determinado
En muchos casos, esto evita la necesidad de instalar un plugin adicional sólo para gestionar esta regla de seguridad.
¿Para qué sirve el módulo Expiración de contraseña?
El módulo Caducidad de la contraseña permite definir un periodo de validez para las contraseñas de los usuarios de WordPress. Una vez transcurrido este periodo, el usuario ya no puede conectarse normalmente. En ese caso, se le redirige automáticamente al procedimiento de restablecimiento de contraseña.
Las ventajas son dobles: mejora de la seguridad general del sitio y normalización de la gestión de los accesos, sobre todo en entornos en los que varias personas participan en la administración.
En concreto, este módulo le permite :
- definir una frecuencia de expiración
- elija la unidad de tiempo
- aplicar la regla sólo a determinados roles de usuario
- forzar la desconexión de las sesiones activas cuando la contraseña ha caducado
- mostrar un mensaje claro a los usuarios invitándoles a restablecer su contraseña
¿Cómo funciona la caducidad de las contraseñas?
El módulo es deliberadamente sencillo de manejar.
Cada vez que el usuario se conecta, WPMasterToolKit comprueba la fecha en la que la contraseña del usuario fue cambiada por última vez. Si se supera el tiempo configurado, el módulo considera que la contraseña ha caducado.
En este caso :
- se destruyen todas las sesiones de usuario activas
- se eliminan las cookies de autenticación
- el usuario es redirigido a la página de olvido de contraseña
- un mensaje informándole de que su contraseña ha caducado y que debe restablecerla
Esto permite aplicar una auténtica política de rotación de contraseñas, sin dejar abierto el acceso con un nombre de usuario demasiado antiguo.
Gestión por función de usuario
Una de las funciones más útiles de este módulo es la función gestión por funciones.
Puede elegir exactamente qué funciones se ven afectadas por la caducidad de la contraseña. Esto es especialmente útil si desea :
- imponer un sistema estricto de rotación de los administradores
- cuentas seguras de editores y autores
- excluir determinados perfiles específicos
- adaptar la política en función del nivel de sensibilidad de los accesos
Por ejemplo, en un sitio de comercio electrónico, puede decidir aplicar esta regla a los administradores y gestores de la tienda, sin imponerla necesariamente a todas las cuentas de clientes.
Este enfoque evita tener una norma demasiado rígida para todos, al tiempo que protege los accesos más críticos.
Una duración adaptada a sus necesidades
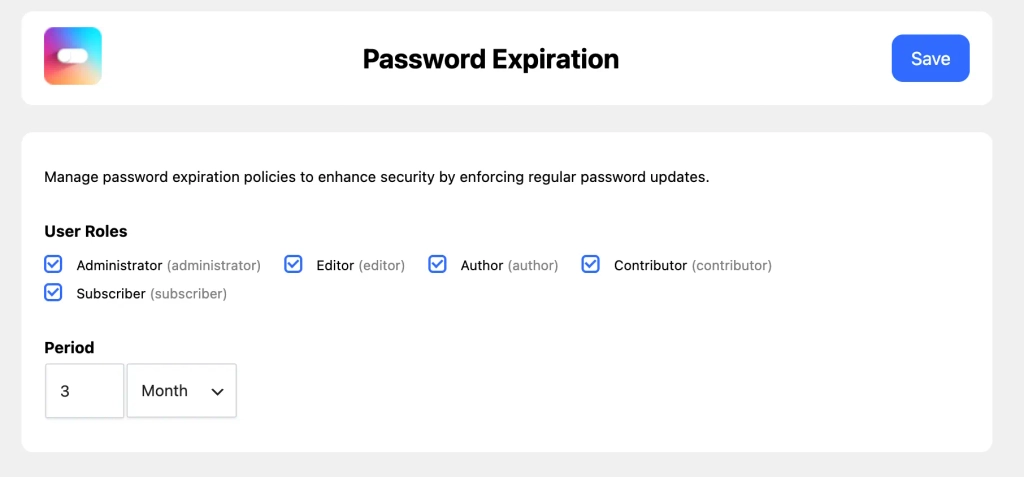
La configuración del módulo es deliberadamente clara. Se define :
- a frecuencia
- a periodo
Por defecto, la lógica permite, por ejemplo, configurar un vencimiento cada 3 meses. También es posible razonar anualmente, en función de las necesidades.
Esto hace que el módulo sea fácil de aprender, sin convertir la seguridad de WordPress en una fábrica de gas.
¿Qué ocurre si cambia su contraseña?
Para garantizar la fiabilidad del sistema, el módulo registra automáticamente la fecha de modificación de la contraseña en algunos casos:
- cuando se registra un nuevo usuario
- al restablecer la contraseña
- al cambiar la contraseña desde el perfil de usuario
De esta manera, WPMasterToolKit siempre tiene una base consistente para saber cuándo comenzó el período de validez de la contraseña.
Si aún no se ha guardado ninguna fecha, el módulo utiliza la fecha de creación de la cuenta de usuario como punto de partida. Esto evita comportamientos incoherentes en cuentas antiguas.
¿Por qué forzar un reinicio en lugar de un simple aviso?
En muchos sistemas, un simple mensaje de advertencia no es suficiente. A menudo, los usuarios dejan para más tarde el cambio de contraseña. El resultado: la política de seguridad existe sobre el papel, pero no se aplica realmente.
Con Caducidad de la contraseñaLa lógica es más sencilla: cuando se supera el límite de tiempo, la contraseña ya no se acepta como válida. El usuario debe entonces pasar por el proceso de restablecimiento. Esto garantiza que la regla se aplica realmente.
Esto es especialmente relevante para :
- sitios multiusuario
- Intranets de WordPress
- extranets
- centros de clientes con varios participantes
- Tiendas WooCommerce con equipos de gestión
- sitios sensibles con múltiples accesos de administrador
Un mensaje claro para el usuario
Cuando una contraseña ha caducado, el módulo no abandona al usuario con un error difuso. Añade un mensaje explícito en la pantalla de recuperación de contraseña para indicar que la contraseña ha caducado y que es necesario restablecerla.
Se trata de un detalle importante. Un dispositivo de seguridad debe ser firme, pero también comprensible. En este caso, la experiencia del usuario sigue siendo limpia y lógica.
Cómo utilizar este módulo
El módulo es muy fácil de usar.
Ir a la WPMasterToolKita continuación, abra el submenú Caducidad de la contraseña. A continuación, puede :
- seleccionar las funciones de usuario correspondientes
- establecer la frecuencia
- elija el periodo de validez
Una vez guardada la configuración, el módulo aplica automáticamente la política elegida a futuras conexiones.
Nuestras opciones técnicas
Para este módulo, queríamos ceñirnos a una arquitectura robusta, ligera y perfectamente integrada con WordPress.
Integración nativa con el ciclo de inicio de sesión de WordPress
En lugar de recrear un sistema de autenticación paralelo, nos conectamos directamente a los ganchos nativos de WordPress para iniciar sesión, registrarse, restablecer contraseñas y actualizar perfiles de usuario.
Esto mantiene el comportamiento limpio y compatible con el funcionamiento estándar de WordPress.
Trazabilidad sencilla con una meta de usuario
La fecha del último cambio de contraseña se almacena en una meta dedicada al usuario. Este método es fiable, ligero y eficaz. Elimina la necesidad de cálculos complejos y permite una verificación rápida cuando el usuario se conecta.
Configuración específica por funciones
En lugar de imponer una política global a todos los usuarios, optamos por un enfoque más flexible con la activación por rol. Esto es más realista para los sitios reales de WordPress, donde no todas las cuentas tienen el mismo nivel de criticidad.
Seguridad aplicada inmediatamente
Cuando la contraseña ha caducado, el módulo destruye las sesiones de usuario y borra las cookies de autenticación antes de redirigir al reinicio. Así se evita dejar una sesión aún activa con una contraseña que se considera obsoleta.
Ganchos de WordPress utilizados por el módulo
El módulo depende de varios hooks nativos de WordPress para funcionar correctamente:
initadmin_menuadmin_initwp_loginuser_registerafter_password_resetprofile_updatelogin_message
Filtros y acciones personalizados en el módulo
Este módulo no declara do_action a medida ni apply_filters personalizado.
Se basa en hooks nativos de WordPress, lo que es coherente con su objetivo: aplicar una política de caducidad de contraseñas de forma limpia, sin añadir una capa de abstracción innecesaria.
¿Por qué utilizar este módulo en WPMasterToolKit en lugar de un plugin independiente?
Porque ésa es exactamente la filosofía de WPMasterToolKit.
En lugar de amontonar pequeños plugins especializados, centraliza las funciones útiles en una única herramienta modular. Sólo activas lo que necesitas. Así, si utiliza Caducidad de la contraseñasólo se carga esta función.
Esto le permite mantener :
- un back office más limpio
- menos mantenimiento
- menos dependencias
- menor riesgo de conflicto
- mayor coherencia en la gestión de los emplazamientos
Conclusión
El módulo Caducidad de la contraseña WPMasterToolKit es una solución sencilla y eficaz para forzar la renovación periódica de contraseñas en WordPress. Puede utilizarse para mejorar la seguridad de las cuentas, orientar las funciones en cuestión y controlar adecuadamente el acceso al sitio cuando una contraseña ha quedado obsoleta.
Este es el tipo de funcionalidad que a menudo se deja a un plugin dedicado de terceros, a pesar de que encaja perfectamente en una lógica modular todo-en-uno como la de WPMasterToolKit.
Con este módulo, puede implementar una verdadera política de seguridad de usuarios en WordPress, sin complicar su pila técnica.